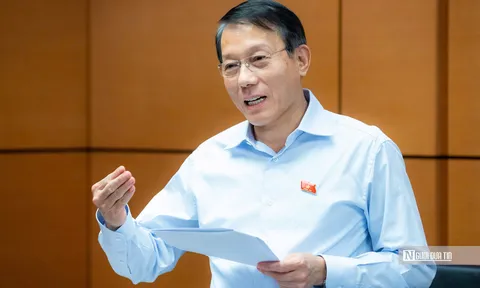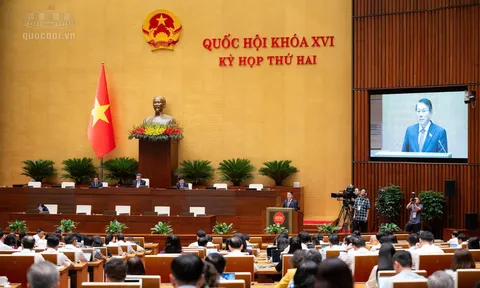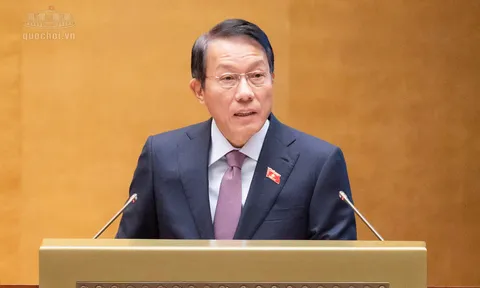
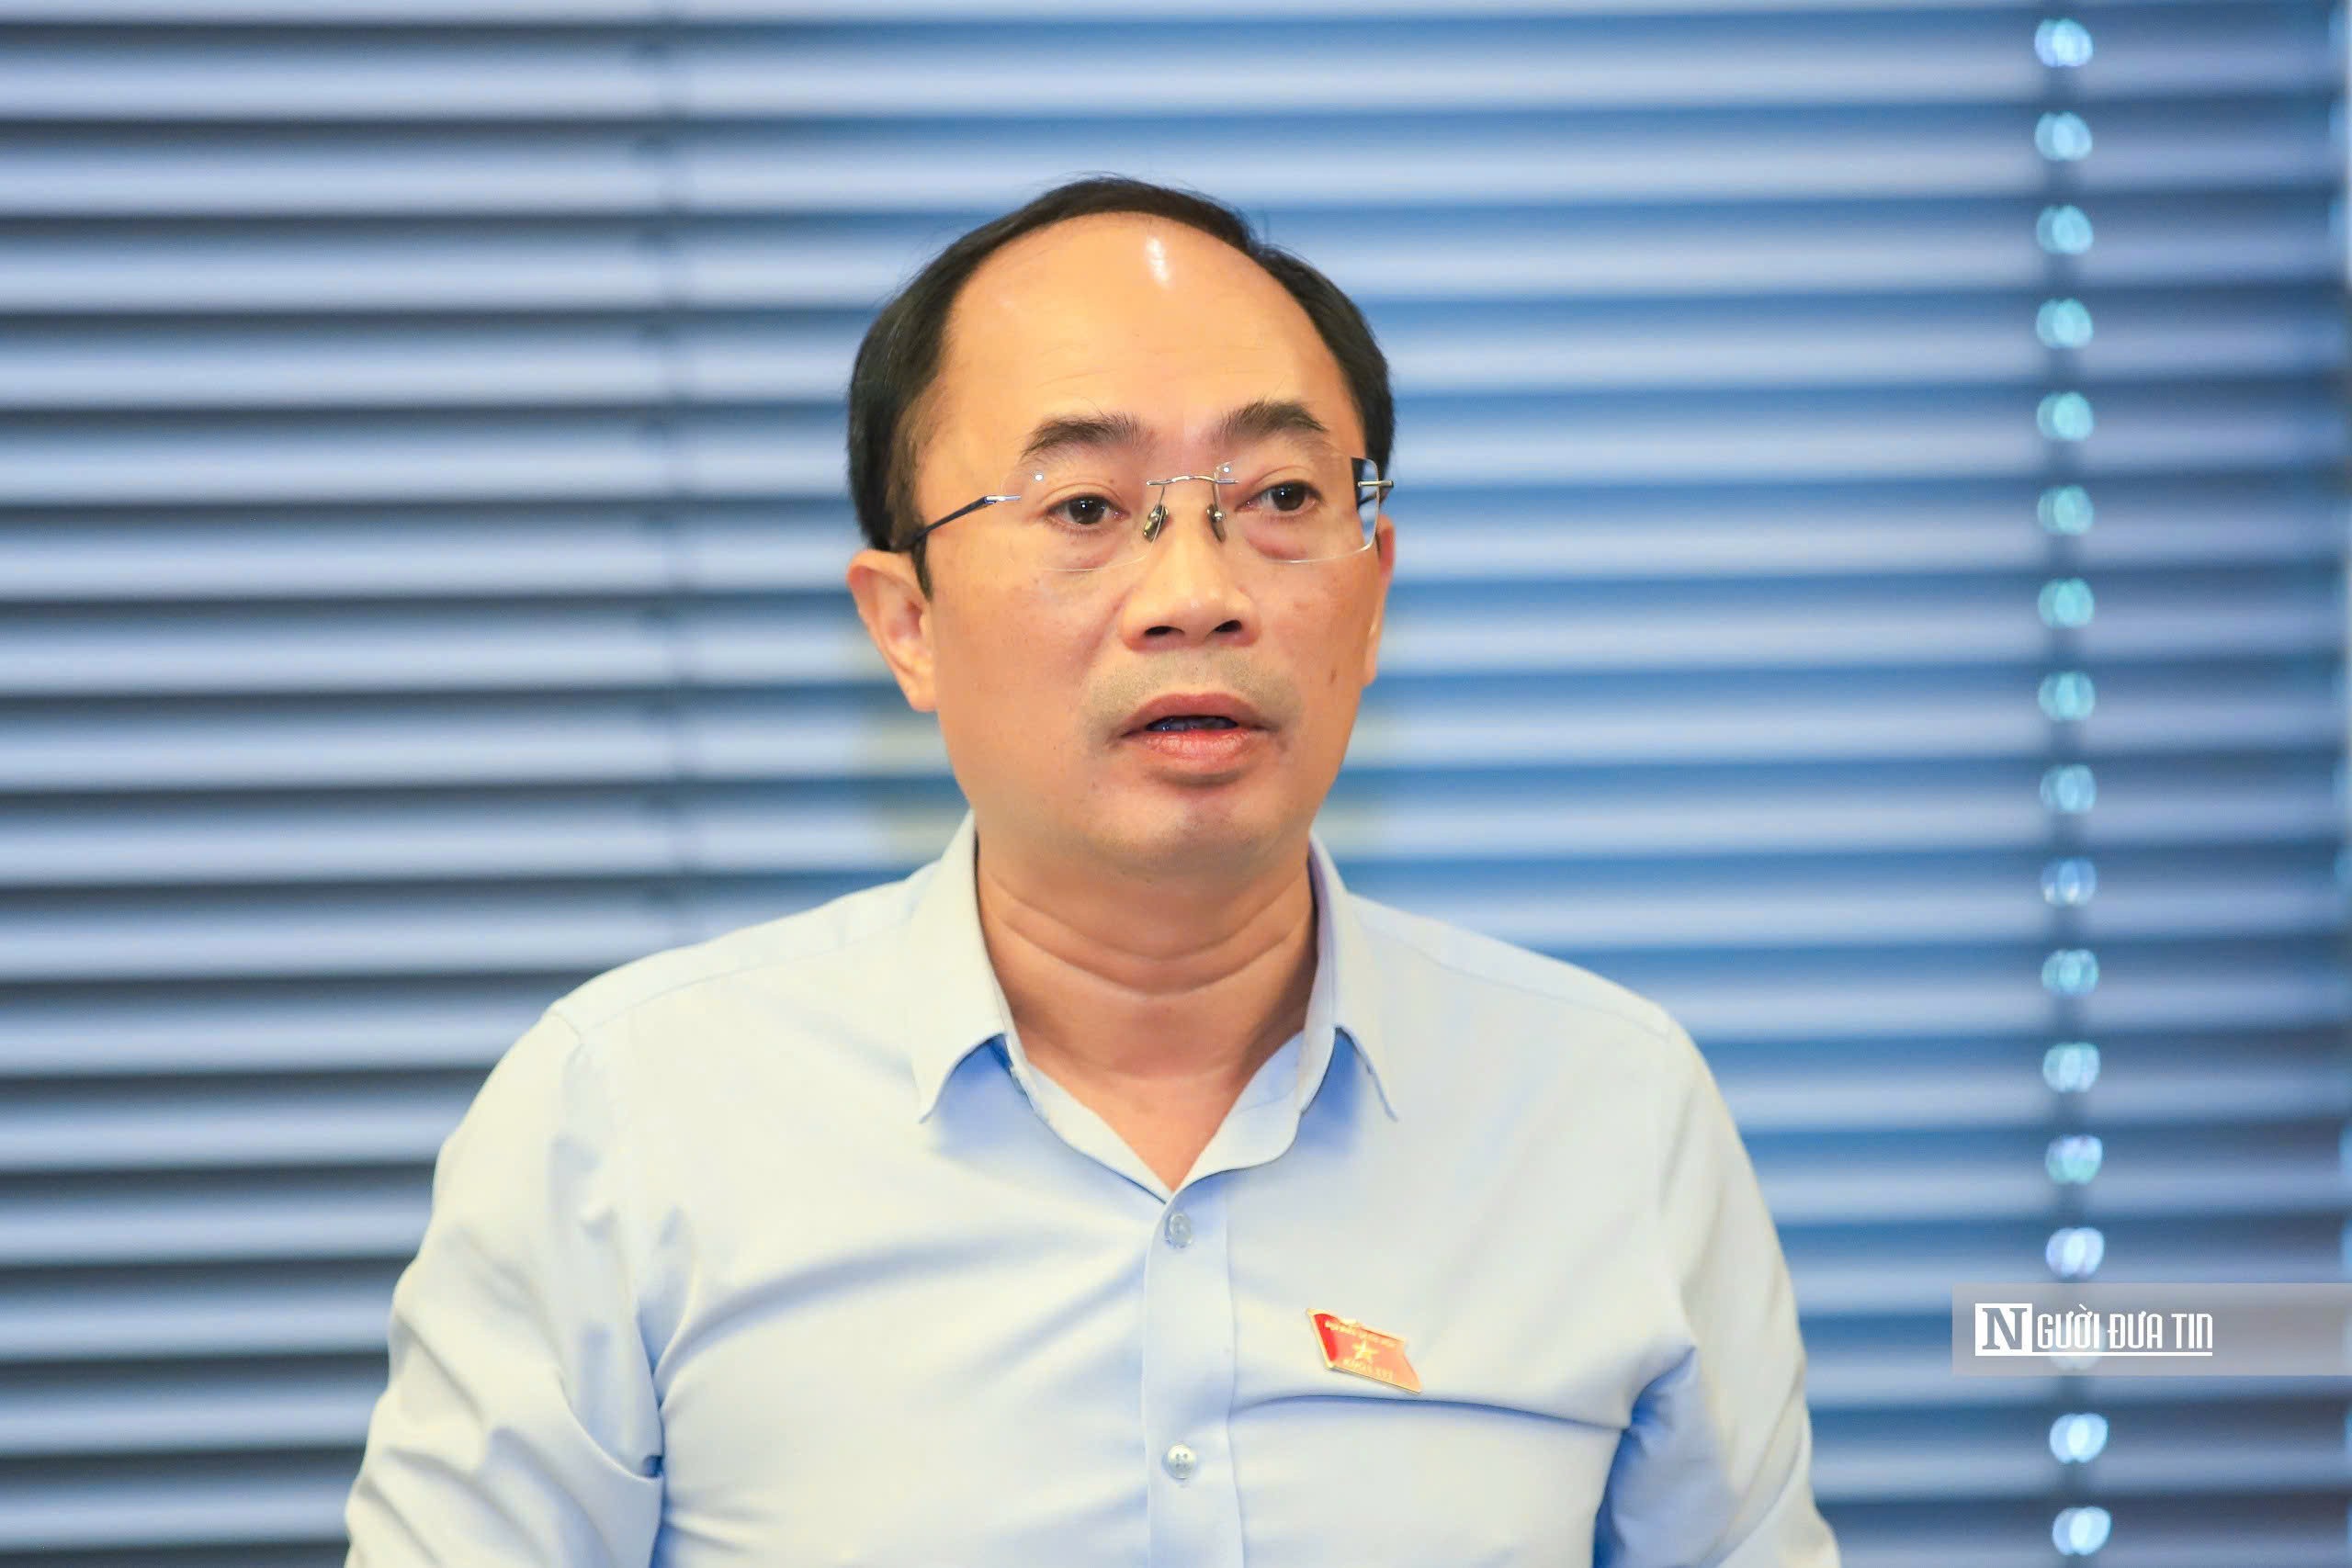
Chiều 26/10, tham gia thảo luận tổ về dự án Dự án Luật An ninh dữ liệu, Thiếu tướng Lê Nhật Thành (đại biểu đoàn Hà Nội) cho biết, một trong những mối quan tâm lớn nhất của cộng đồng doanh nghiệp và cử tri khi theo dõi dự thảo luật là liệu các quy định mới có làm phát sinh thêm gánh nặng tuân thủ hay không.
Qua nghiên cứu hồ sơ dự án luật, ông Thành nhận thấy dự thảo đã được thiết kế theo nguyên tắc nghĩa vụ tương xứng với cấp độ rủi ro. Theo đó, phần lớn tổ chức, doanh nghiệp sẽ không phải thực hiện thêm các thủ tục mới.
Cụ thể, đối với dữ liệu cấp độ 1, có mức độ rủi ro thấp nhất, về cơ bản không phát sinh thủ tục hành chính mới. Với dữ liệu cấp độ 2, dự thảo yêu cầu xây dựng kế hoạch bảo vệ đơn giản do tổ chức tự lưu giữ, đồng thời có cơ chế miễn trừ đối với doanh nghiệp siêu nhỏ, doanh nghiệp nhỏ và doanh nghiệp khởi nghiệp.
Đối với dữ liệu từ cấp độ 3 trở lên, các yêu cầu về đánh giá tác động và kiểm toán định kỳ mới được đặt ra. Trong khi đó, dữ liệu cấp độ 4 và cấp độ 5, thuộc nhóm có thể gây hậu quả nghiêm trọng nhất khi xảy ra sự cố, phải đáp ứng các yêu cầu chặt chẽ hơn, bao gồm thẩm định hồ sơ thiết kế trước khi xây dựng hệ thống và kiểm tra điều kiện bảo đảm an ninh dữ liệu.
Đáng chú ý, theo đại biểu, ngay ở các cấp độ rủi ro cao nhất, dự thảo cũng tính đến việc hợp nhất hồ sơ, quy trình với hoạt động thẩm định an ninh mạng, tránh để doanh nghiệp phải làm việc hai lần với hai cơ quan về cùng một nội dung.
Từ cách thiết kế này, Thiếu tướng Lê Nhật Thành cho rằng phần lớn tổ chức, doanh nghiệp xử lý dữ liệu có rủi ro thấp gần như không phát sinh gánh nặng tuân thủ mới. Chỉ một số ít cơ quan, tổ chức xử lý dữ liệu thuộc cấp độ 4, cấp độ 5 mới phải thực hiện các nghĩa vụ chặt chẽ hơn; phần lớn liên quan đến các cơ sở dữ liệu chuyên ngành quan trọng của cơ quan, tổ chức thuộc các ban, ngành.
Theo ông, việc đặt ra yêu cầu cao hơn đối với nhóm dữ liệu này là hợp lý, cần thiết để bảo vệ an ninh, quốc phòng, bảo đảm lợi ích và chủ quyền dữ liệu quốc gia.
"Đây chính là minh chứng cho tinh thần quản lý theo rủi ro, không quản lý cào bằng", đại biểu nêu quan điểm, đồng thời bày tỏ sự nhất trí với việc thông qua dự thảo luật theo hướng phân tầng nghĩa vụ, trách nhiệm gắn với từng chủ thể liên quan.
Góp ý về các hành vi bị nghiêm cấm, đại biểu Lê Nhật Thành cho biết dự thảo luật liệt kê những hành vi bị nghiêm cấm, bao quát từ hành vi trực tiếp xâm phạm dữ liệu như chiếm đoạt, làm lộ, phá hủy dữ liệu đến hành vi lợi dụng quy định về an ninh dữ liệu để trục lợi hoặc gian dối trong khai báo cấp độ rủi ro.
Từ thực tiễn theo dõi không gian mạng, đại biểu cho biết, thời gian qua xuất hiện nhiều trang web, blog, tài khoản mạng xã hội phát tán tin, bài có nội dung vi phạm pháp luật, sử dụng thông tin cắt xén, lồng ghép, giả mạo để xuyên tạc chủ trương, chính sách của Đảng, pháp luật của Nhà nước; lợi dụng các vấn đề tự do ngôn luận, tôn giáo, dân tộc để tác động tiêu cực đến dư luận xã hội.
Đáng chú ý, một số đối tượng lợi dụng công nghệ mới, trong đó có trí tuệ nhân tạo (AI) và công nghệ giả mạo hình ảnh, âm thanh, video (deepfake), để phát tán thông tin xuyên tạc trên không gian mạng.
Dẫn thống kê của Bộ Công an, Thiếu tướng Lê Nhật Thành cho biết, từ đầu năm 2024 đến nay, đã ghi nhận hơn 2 triệu cảnh báo tấn công mạng nhằm vào các cơ quan, tổ chức tại Việt Nam, trong đó gần 50% có sự hỗ trợ của AI.
Theo đại biểu, việc ứng dụng AI giúp các tổ chức tin tặc và tội phạm mạng tự động hóa quá trình dò quét, phát hiện lỗ hổng, lây nhiễm mã độc với tốc độ nhanh hơn, độ chính xác cao hơn nhằm đánh cắp thông tin, dữ liệu của cơ quan, tổ chức, doanh nghiệp.
"Công nghệ này cũng giúp các đối tượng lựa chọn mục tiêu dễ dàng hơn, thực hiện hành vi phạm tội bằng những thủ đoạn tinh vi, khó phát hiện, đặt ra nhiều thách thức cho công tác điều tra, phòng ngừa và xử lý vi phạm", đại biểu nói và cho rằng, việc đưa vào dự thảo Luật An ninh dữ liệu các quy định nghiêm cấm hành vi lợi dụng công nghệ mới như AI, deepfake để xâm phạm dữ liệu là cần thiết, phù hợp với tình hình thực tiễn.
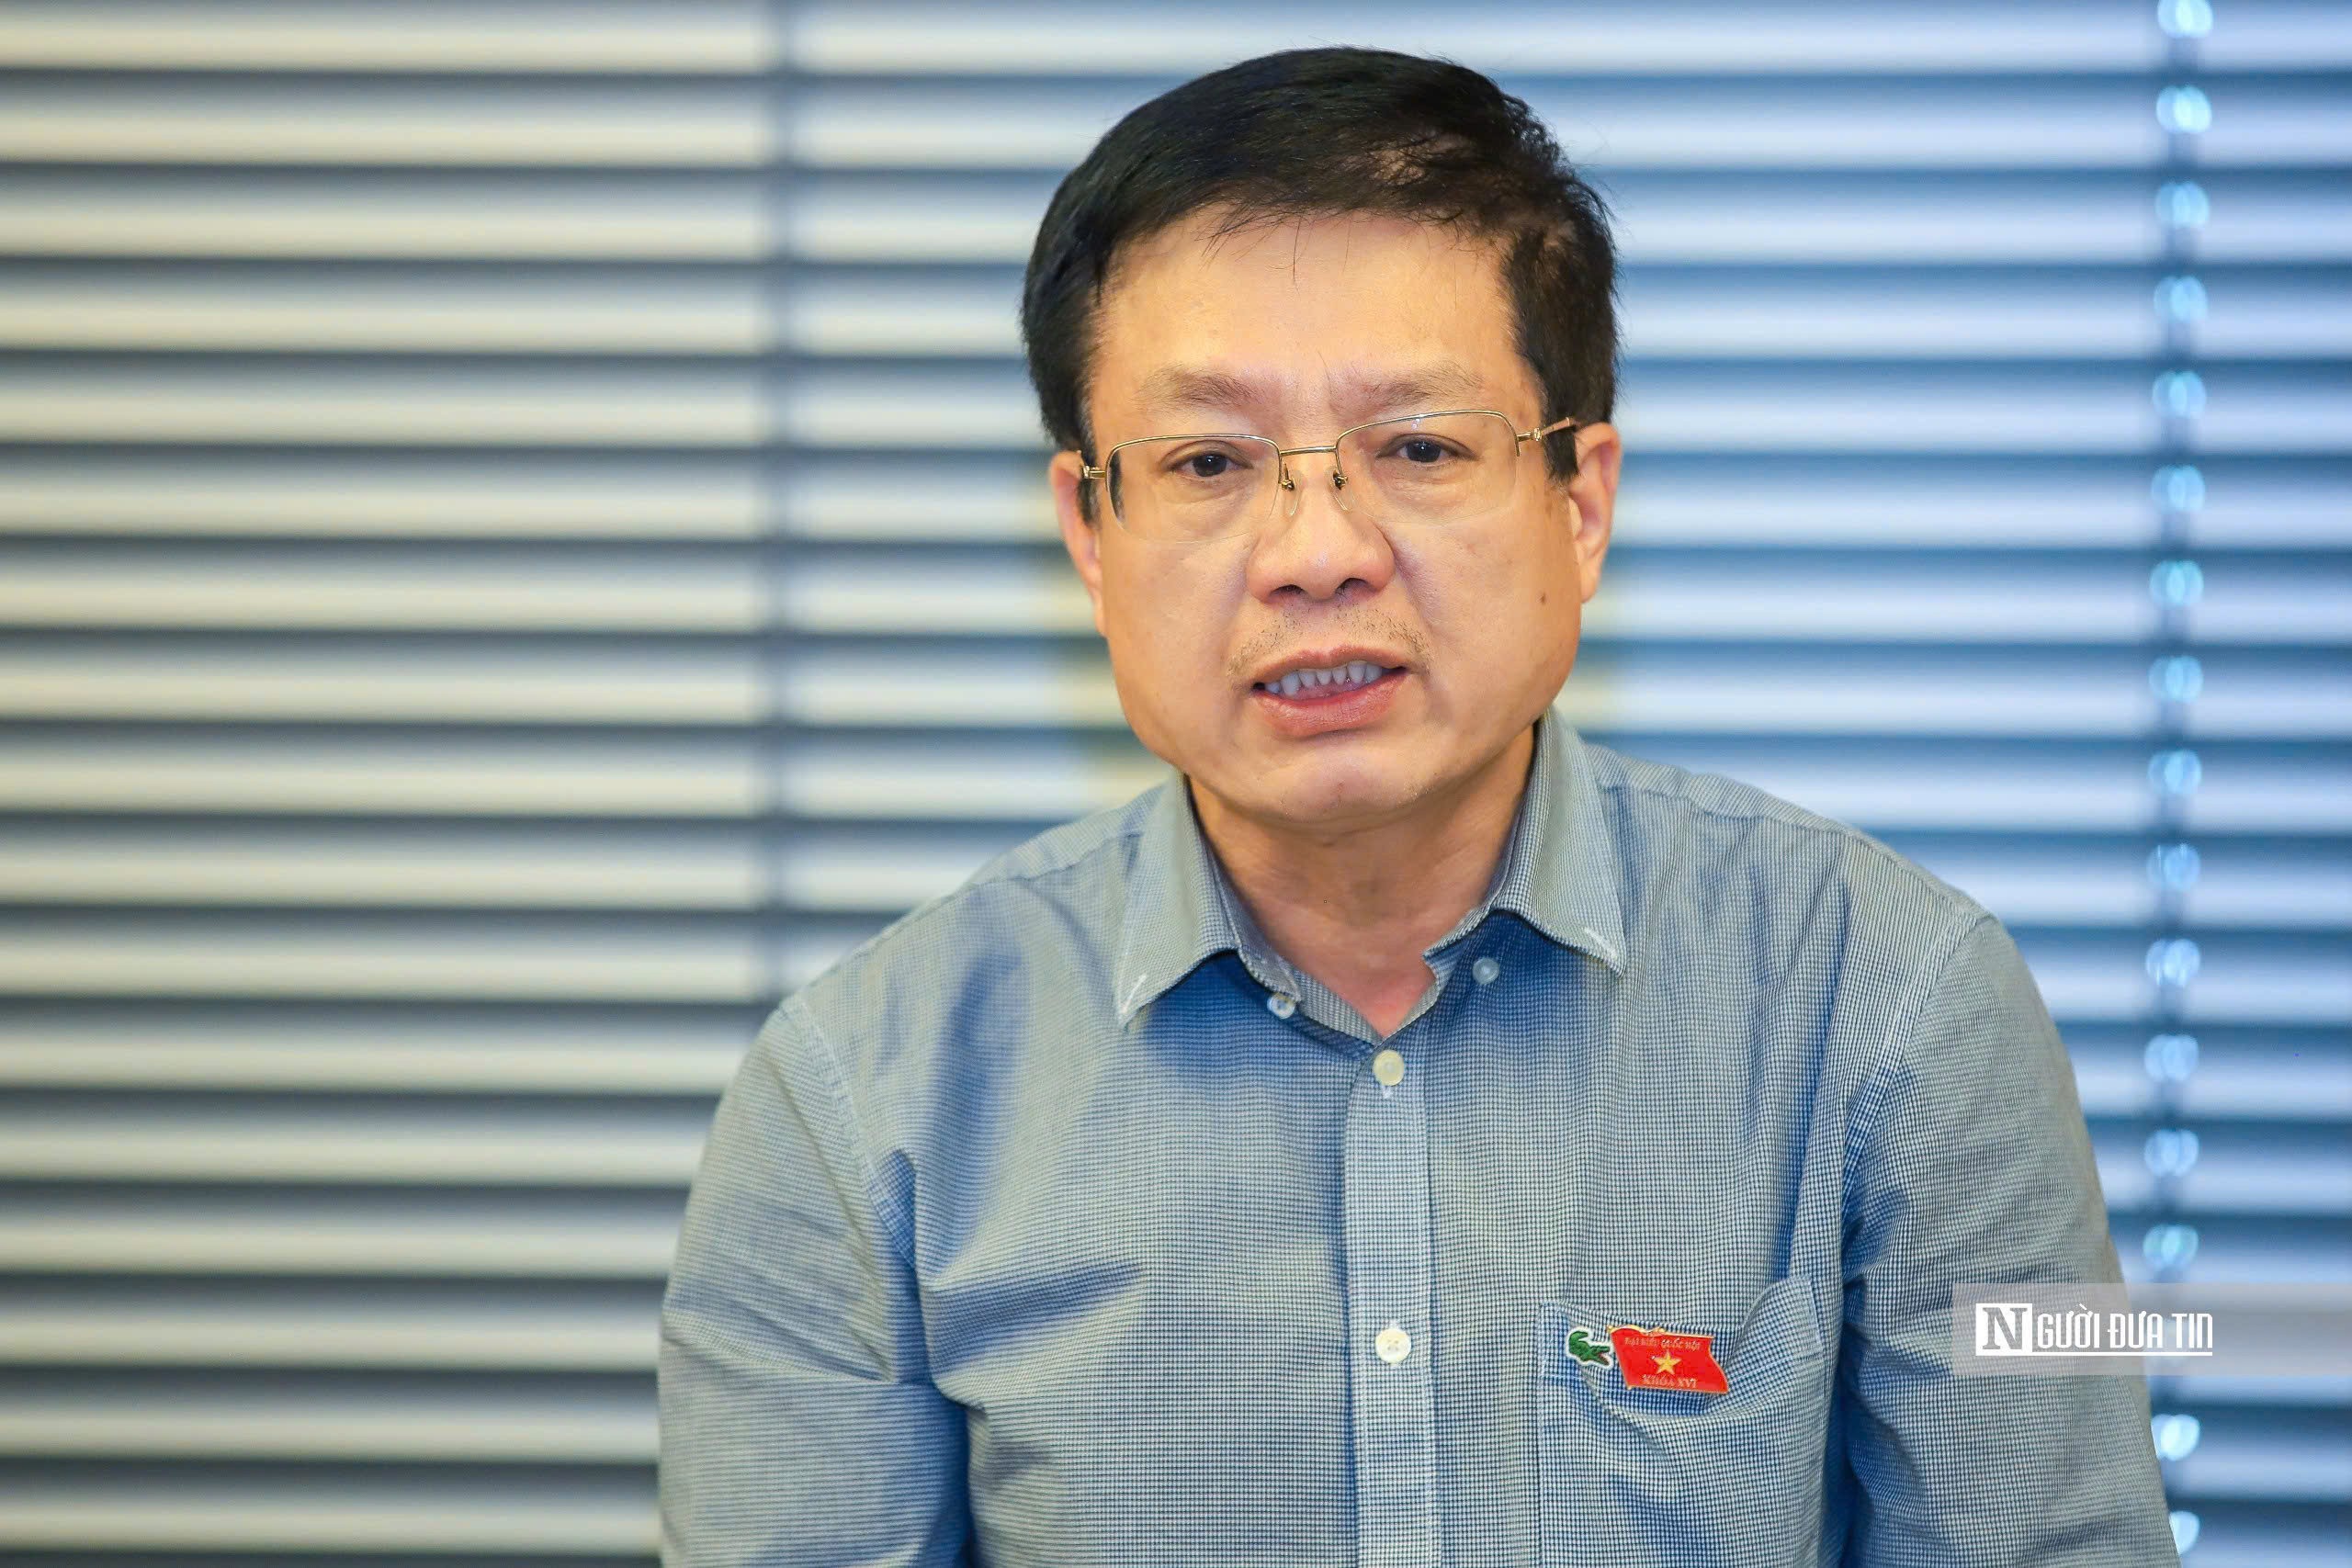
Cũng góp ý về dự thảo luật, đại biểu Hồ Sỹ Hùng (đoàn Hà Nội) cho rằng, việc xây dựng pháp luật về an ninh dữ liệu cần tính đến cả yêu cầu bảo vệ dữ liệu lẫn nhu cầu khai thác dữ liệu phục vụ phát triển kinh tế.
Đánh giá về các quy định về bảo vệ an ninh dữ liệu trong chuyển đổi số, hạ tầng số, không gian mới, công nghệ mới và hoạt động xuyên biên giới, đại biểu Hồ Sỹ Hùng cho rằng các nội dung tại chương này đã thể hiện định hướng gắn với phát triển kinh tế số, kinh tế dữ liệu.
Tuy nhiên, ông đề nghị bổ sung quy định về phân loại, phân tầng dữ liệu và cấp độ an ninh dữ liệu để làm cơ sở xác định rõ hơn phạm vi, điều kiện khai thác, sử dụng dữ liệu.
Theo ông Hùng, cách tiếp cận này sẽ tạo cơ sở cho các chủ thể khai thác dữ liệu phục vụ cung cấp dịch vụ, kết nối các nguồn dữ liệu, qua đó hình thành những nguồn dữ liệu có chất lượng cao hơn, thông minh hơn và mang lại hiệu quả tốt hơn.
"Đây cũng là hướng tiếp cận phù hợp với xu thế phát triển của kinh tế dữ liệu trong thời gian tới, khi dữ liệu ngày càng trở thành nền tảng quan trọng cho hoạt động sản xuất, kinh doanh và phát triển công nghệ", ông Hùng nói.
Nguyễn Thu Huyền/Người đưa tin